사내 환경에서의 AI — 보안과 거버넌스
데이터는 어디로 가나 · 프롬프트 인젝션 · 권한 설계 · 팀 거버넌스 — 막연한 불안을 구체적 질문과 판단 기준으로 바꿉니다.
회사에서 AI 써도 되나요? 답이 없는 질문을 답이 있는 4개 질문으로. 데이터 경로·프롬프트 인젝션·권한 설계·거버넌스 — 사내 환경에서 AI 에이전트를 안전하게 쓰기 위한 실무 프레젠테이션.
3분 요약
"회사에서 AI 써도 되나요?"는 답이 없는 질문입니다. 답이 있는 네 개의 질문으로 쪼개세요.
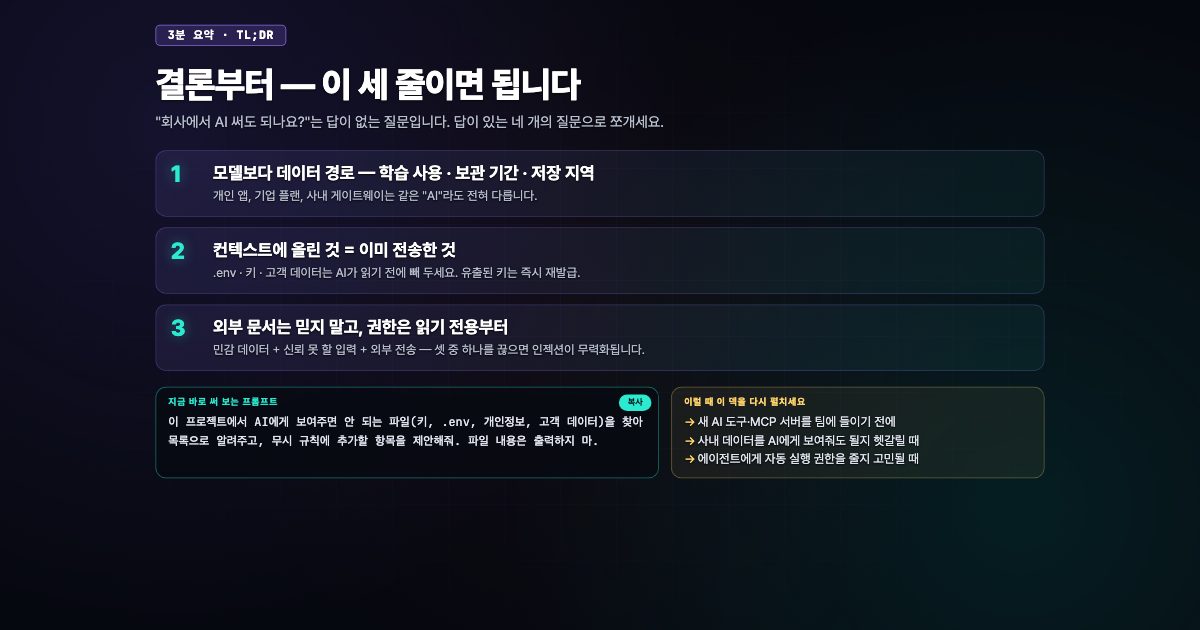
- 모델보다 데이터 경로 — 학습 사용 · 보관 기간 · 저장 지역
개인 앱, 기업 플랜, 사내 게이트웨이는 같은 "AI"라도 전혀 다릅니다. - 컨텍스트에 올린 것 = 이미 전송한 것
.env · 키 · 고객 데이터는 AI가 읽기 전에 빼 두세요. 유출된 키는 즉시 재발급. - 외부 문서는 믿지 말고, 권한은 읽기 전용부터
민감 데이터 + 신뢰 못 할 입력 + 외부 전송 — 셋 중 하나를 끊으면 인젝션이 무력화됩니다.
지금 바로 써 보는 프롬프트
이 프로젝트에서 AI에게 보여주면 안 되는 파일(키, .env, 개인정보, 고객 데이터)을 찾아
목록으로 알려주고, 무시 규칙에 추가할 항목을 제안해줘. 파일 내용은 출력하지 마.
이럴 때 다시 펼쳐 보세요
- 새 AI 도구·MCP 서버를 팀에 들이기 전에
- 사내 데이터를 AI에게 보여줘도 될지 헷갈릴 때
- 에이전트에게 자동 실행 권한을 줄지 고민될 때
이런 순서로 이야기해요
- 답이 있는 네 개의 질문
- 같은 "AI"라도 데이터 경로가 다릅니다
- 약관은 세 줄만 확인하세요
- 컨텍스트에 올린 것 = 이미 전송한 것
- 데이터 속 숨은 지시를 명령으로 착각
- 공격은 이렇게 한 줄로 들어옵니다
- 방어의 시작 — 신뢰 경계 긋기
- 권한은 읽기 전용부터 점진적으로
- 팀 규칙 = 등급 × 도구 매트릭스
- 새 도구를 들이기 전, 그리고 그 후
- 도구 도입 전 체크리스트 7
- 세 문장만 가져가세요
슬라이드
바이브 코딩 세미나 시리즈의 한 편입니다. 전체 슬라이드와 실습 자료는 세미나 사이트에서 볼 수 있어요.
댓글 0
첫 댓글을 남겨 주세요.
Google로 로그인하고 댓글 남기기